Čo robiť pri kybernetickom útoku na firmu?
Zistite, ako reagovať, koho kontaktovať a ktoré systémy uprednostniť pri obnove prevádzky.
Dátum: 07.10.2026
Kategória: Bezpečnosť
Pokladňa prestane fungovať. Zamestnanci sa nevedia prihlásiť do systému. Zákazníci čakajú a nikto si nie je istý, či ide o technický výpadok, alebo kybernetický útok. V takej chvíli rozhoduje, či firma vie, kto prevezme riadenie, komu zavolať a bez čoho nedokáže ďalej fungovať.
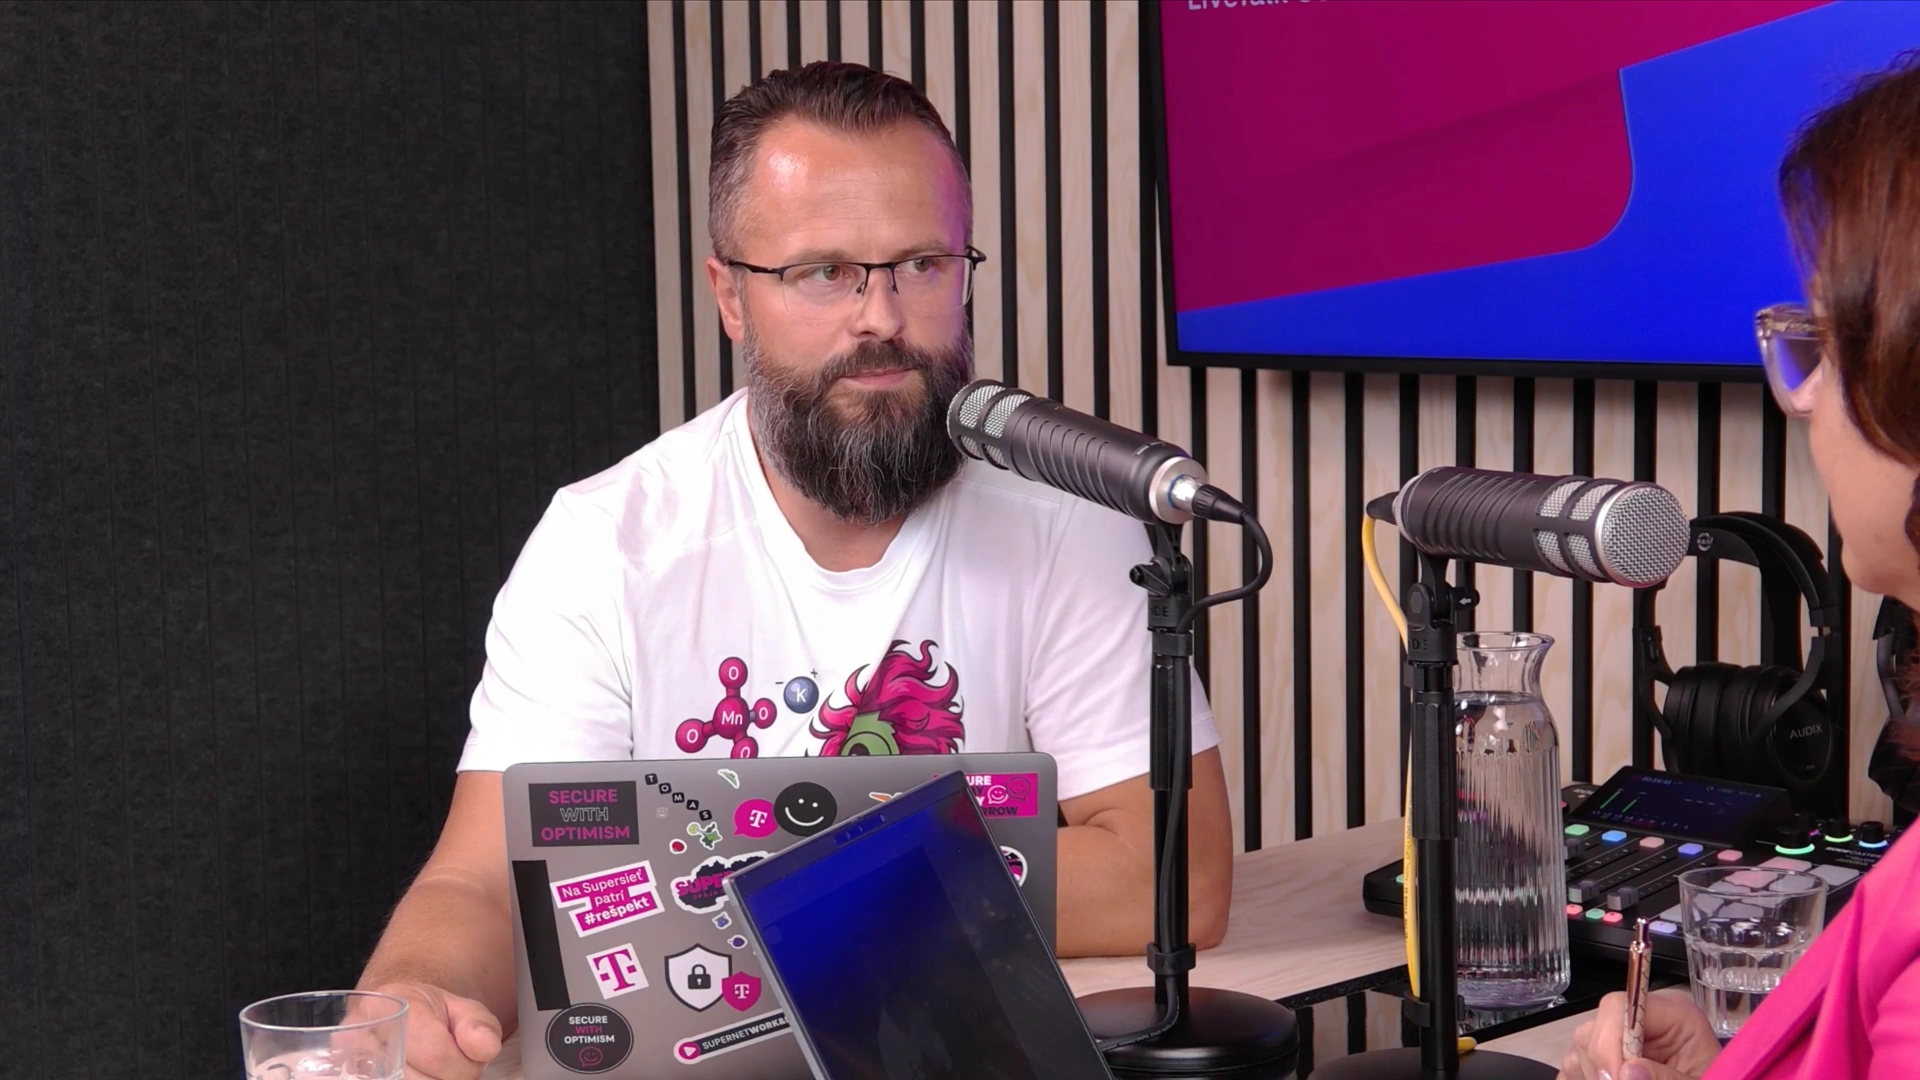
O tom, ako sa pripraviť na kybernetický incident a zvládnuť jeho následky, hovoril v treťom diele LiveTalks Connect by T-Business Tomáš Masný, CISO Slovak Telekom a T-Mobile Czech Republic. Jeho hlavný odkaz je jednoduchý: bezpečnosť sa nepozná len podľa toho, či firma útoku zabráni. Ukáže sa aj v tom, ako rýchlo dokáže dostať situáciu pod kontrolu a bezpečne obnoviť prevádzku.
Viete, bez čoho vaša firma nedokáže fungovať?
Príprava na kybernetický útok sa nemusí začať zložitou technickou analýzou. Položte si jednoduchú otázku: Ktoré tri systémy alebo služby sú pre fungovanie našej firmy nevyhnutné?
Pre jednu firmu to môže byť výrobný systém, pre inú objednávky, sklad alebo pokladňa. Keď ich pomenujete, prichádza druhá otázka: Dokázali by sme ich obnoviť, keby zajtra prestali fungovať?
Nestačí vedieť, že existuje záloha. Dôležité je, či ste si obnovu skutočne vyskúšali a viete, ako dlho potrvá. „Ak mám zálohu, ktorú som nikdy neotestoval, tak je to iba nádej, že niečo bude fungovať,“ upozornil Tomáš Masný počas LiveTalku.
Prvých 60 minút nie je čas vymýšľať plán
Keď firma zistí, že môže čeliť kybernetickému útoku, potrebuje rýchlo rozhodovať aj pri neúplných informáciách. Pomôže, ak má vopred odpovede na päť otázok:
- Kto riadi reakciu na incident? Musí koordinovať ľudí a rozhodnutia. Nemusí to byť najlepší technický expert, ktorý je potrebný pri riešení samotného útoku.
- Komu zavoláme? Interný IT tím, externý dodávateľ či bezpečnostný špecialista musia vedieť, akú úlohu majú a ako sa s nimi spojiť.
- Čo potrebujeme izolovať? Cieľom je obmedziť ďalšie škody. Konkrétny postup má koordinovať človek, ktorý incident rieši, aby sa pritom nezničili dôležité stopy.
- Ako bude firma fungovať ďalej? Ak kritický systém vypadne, treba vedieť, ktoré činnosti možno udržať a ako.
- Kto bude komunikovať? Zamestnanci, zákazníci aj vedenie potrebujú zrozumiteľné a overené informácie. Technický tím zároveň potrebuje priestor na prácu.
Rozdiel medzi veľkou firmou a malým podnikateľom je najmä v tom, kto jednotlivé úlohy zastane. Otázky, ktoré si musia zodpovedať, zostávajú podobné.
Najskoršie varovanie môže prísť od zamestnanca
Útok sa nemusí začať úplným výpadkom. Niekto si všimne nezvyčajné správanie systému, podozrivú požiadavku alebo chybu, ktorú nevie vysvetliť. Ak má obavu problém nahlásiť, firma môže prísť o čas, ktorý potrebuje na reakciu.
Preto je dôležité, aby ľudia vedeli, komu majú podozrenie oznámiť, a nemuseli sa báť, že sa hneď začne hľadať vinník. Zamestnanec nemusí sám určiť, či ide o kybernetický útok. Stačí, keď sa signál včas dostane k niekomu, kto ho vie preveriť.
Systém opäť funguje. Je útočník naozaj preč?
Obnovenie služby ešte neznamená, že je incident vyriešený. Firma potrebuje zistiť, ako sa útočník dostal dnu, či má stále prístup a či zostali otvorené aj ďalšie cesty. Až potom môže hovoriť o bezpečnom návrate do bežnej prevádzky.
Po incidente sa oplatí vrátiť aj k prvým rozhodnutiam: Vedeli sme, komu zavolať? Podarilo sa obmedziť škody? Fungovala komunikácia? Čo musíme zmeniť, aby sme nabudúce reagovali lepšie?
Tomáš Masný počas diskusie pripomenul ešte jednu zásadu: firma by mala byť pripravená prežiť aj ľudskú chybu. Ukradnuté heslo alebo prehliadnuté upozornenie sa môže stať. Jedna chyba by však nemala stačiť na zastavenie celého podnikania.
Kybernetický útok sa týka aj malých firiem
Malá firma sa môže cítiť mimo záujmu útočníkov. Veľkosť však nemusí rozhodovať. Rizikom môže byť slabo zabezpečený prístup, účet dodávateľa alebo zariadenie pripojené do firemnej siete. Oplatí sa preto vedieť, kto má prístup k vašim kritickým systémom a ako sú tieto prístupy chránené.
Dobrá príprava sa začína konkrétnymi odpoveďami: čo musí fungovať, či to vieme obnoviť, kto bude riadiť prvú reakciu a ako spoznáme, že je návrat do prevádzky bezpečný. Na tieto otázky je najlepší čas dnes, nie počas prvej hodiny útoku.