Odhalenie hrozby nestačí. Rozhoduje rýchlosť reakcie.
SOC Lite monitoruje kľúčové časti firemného prostredia a pri vybraných incidentoch dokáže automaticky zasiahnuť.
Dátum: 27.10.2026
Kategória: Siete a bezpečnosť
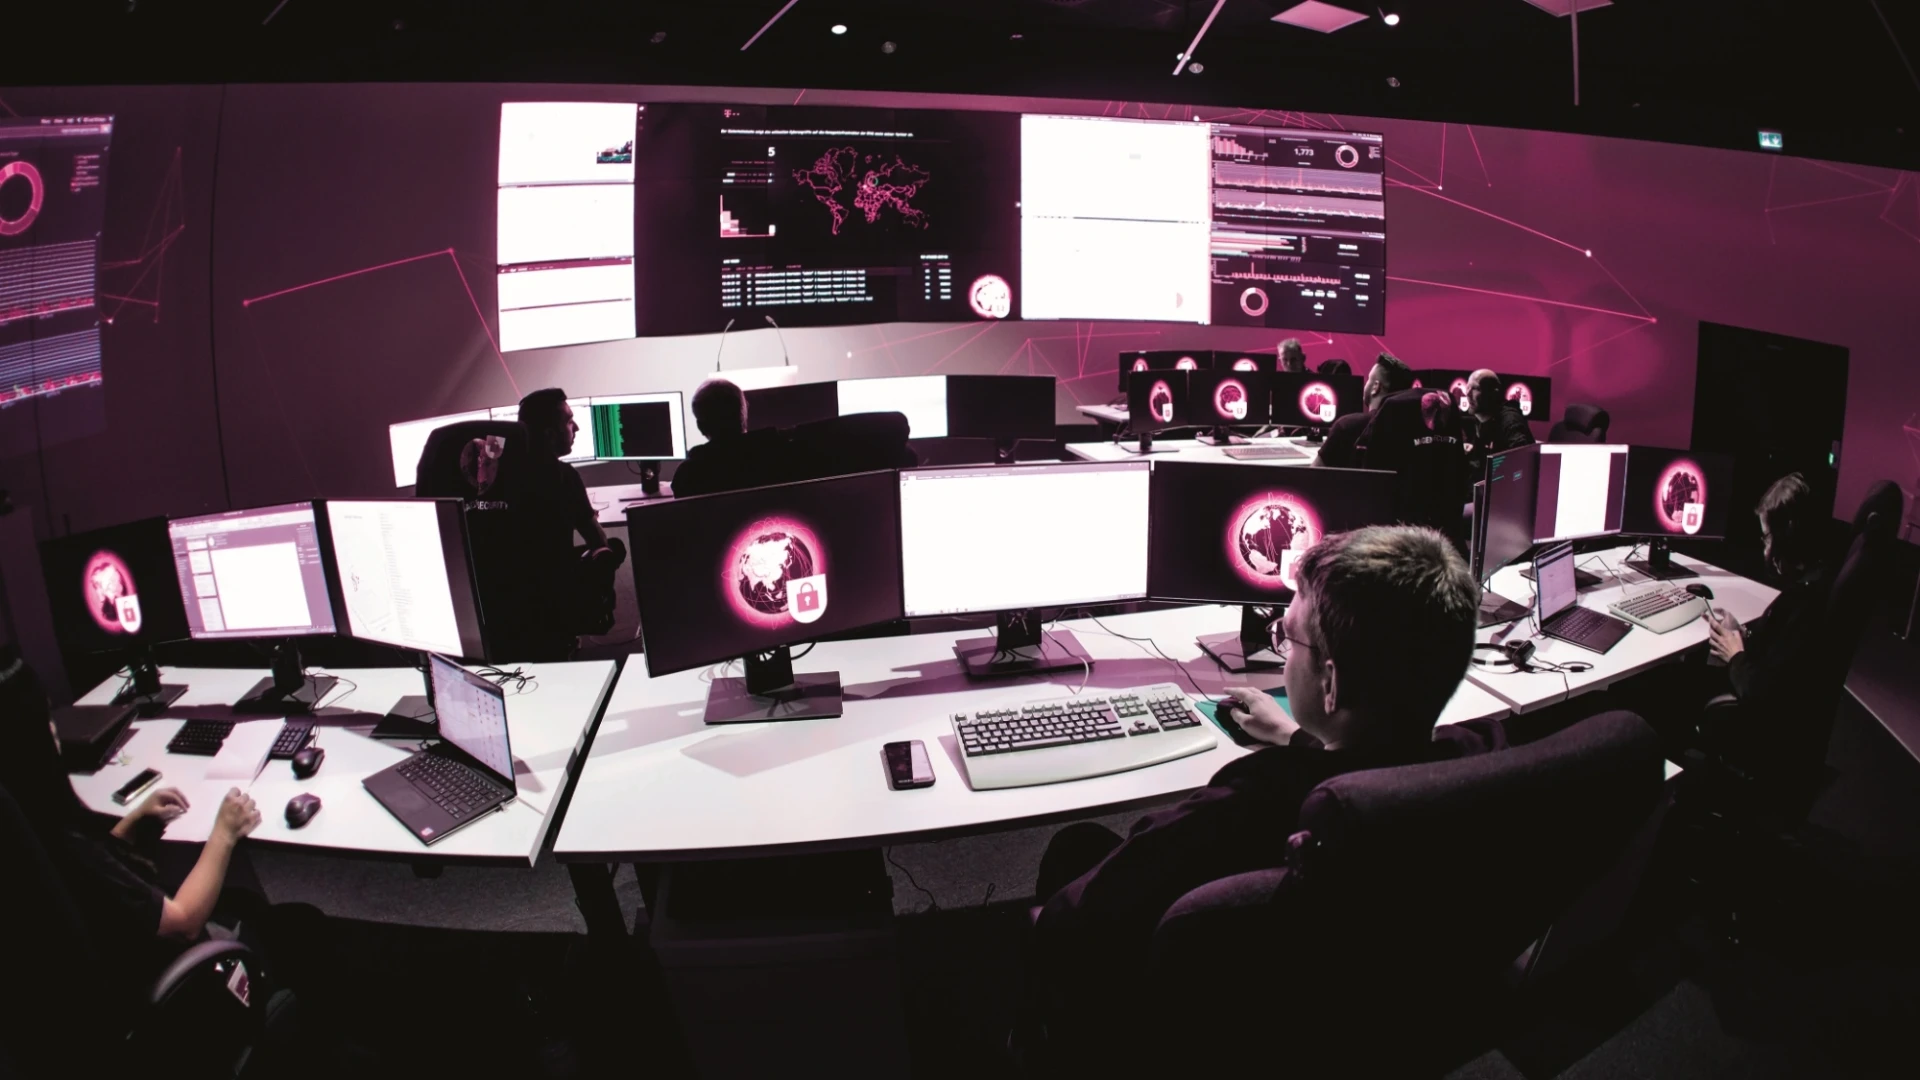
Každá minúta medzi odhalením kybernetického útoku a reakciou zvyšuje riziko škôd. SOC Lite od Slovak Telekomu prepája pokročilú EDR ochranu s nepretržitým automatizovaným dohľadom, aby firmám pomohol reagovať na hrozby rýchlejšie a efektívnejšie.
Kyberútok nečaká. Prečo moderné firmy potrebujú viac než len monitoring
Firmy dnes čelia úplne inému typu kybernetických hrozieb ako pred niekoľkými rokmi. Útočníci využívajú automatizované nástroje, AI aj sofistikované techniky, ktoré dokážu obísť tradičné bezpečnostné opatrenia. V takejto situácii už nestačí vedieť, že sa niečo deje. Rozhoduje čas medzi odhalením útoku a jeho zastavením.
Práve preto vznikol SOC Lite od Slovak Telekomu.
Monitoring je začiatok. Hodnota prichádza pri rýchlej reakcii.
Mnohé bezpečnostné riešenia dokážu upozorniť na podozrivú aktivitu. To je dôležité, no samo osebe to firmu neochráni. Ak musí IT oddelenie najprv analyzovať incident, zisťovať jeho rozsah a následne manuálne zasahovať, útočník získava cenný čas.
SOC Lite ide o krok ďalej.
Využíva pokročilú technológiu EDR, ktorá prepája ochranu pracovných staníc, podporovaných serverov, používateľských identít aj e-mailov. Hrozby dokáže nielen odhaliť, ale pri vybraných typoch incidentov aj automaticky reagovať podľa možností a nastavenia riešenia.
Jedna služba. Ochrana kľúčových častí firemného prostredia.
Kybernetické útoky dnes málokedy smerujú iba na jedno zariadenie. Často začínajú phishingovým e-mailom, pokračujú kompromitáciou používateľského účtu a následne sa šíria do celej infraštruktúry. SOC Lite preto monitoruje najdôležitejšie vstupné body – počítače, podporované servery, e-mailovú komunikáciu aj identity používateľov, na ktorých je možné nasadiť príslušnú ochranu EDR. Vďaka tomu dokáže odhaliť súvislosti, ktoré by pri oddelených bezpečnostných riešeniach zostali skryté.
Bezpečnosť bez budovania vlastného SOC tímu
Vybudovať interné Security Operations Center znamená investície do technológií, špecialistov aj nepretržitej prevádzky. Pre väčšinu stredných firiem je to ekonomicky nereálne. SOC Lite prináša nepretržitý automatizovaný dohľad nad bezpečnostnými udalosťami ako službu. Vaša firma tak získava profesionálnu ochranu bez potreby budovať vlastný tím analytikov alebo investovať do náročnej infraštruktúry.
Rýchle nasadenie bez komplikovaných projektov
Bezpečnosť by nemala byť projekt na mesiace. SOC Lite je navrhnutý tak, aby bolo jeho nasadenie rýchle a bez potreby vysokých počiatočných investícií. Odborníci Slovak Telekomu pomôžu s implementáciou aj následnou prevádzkou.
Kybernetická bezpečnosť, ktorá pracuje aj vtedy, keď vaša firma spí
Kybernetické útoky neprichádzajú iba počas pracovnej doby. Preto SOC Lite monitoruje vaše prostredie nepretržite – 24 hodín denne, 7 dní v týždni. V kombinácii s automatizovanou reakciou získavate riešenie, ktoré pomáha minimalizovať čas medzi útokom a jeho zastavením.
Ak hľadáte bezpečnostnú službu, ktorá nerobí kompromisy medzi dostupnosťou, jednoduchosťou a pokročilou ochranou, SOC Lite predstavuje riešenie pripravené na dnešné kybernetické hrozby.